
Sophos X-Ops חשפה קישורים בין חמש קבוצות איום סיניות ידועות, כולל APT41 ו- BackdoorDiplomacy; התוקפים הסיניים עושים שימוש בתוכנה זדונית שלא נראתה בעבר לצרכי ריגול
סופוס, מובילה עולמית של פתרונות אבטחה חדשניים לסיכול מתקפות סייבר, פרסמה את הדו"ח "Operation Crimson Palace: Threat Hunting Unveils Multiple Clusters of Chinese State-Sponsored Activity Targeting Southeast Asia", המפרט מסע ריגול מתוחכם ביותר, בן שנתיים כמעט, נגד יעד ממשלתי משמעותי. במהלך החקירה של Sophos X-Ops, שהחלה ב-2023, צוות הזיהוי והתגובה המנוהלים (MDR) של סופוס מצא שלושה אשכולות נפרדים של פעילות המכוונים נגד אותו ארגון, שניים מהם כללו טקטיקות, טכניקות ונהלים (TTPs) המוכרים היטב מפעילות של קבוצות מדינתיות סיניות ידועות: BackdoorDiplomacy, APT15 ותת-הקבוצה Earth Longzhi מקבוצת APT41.
לאורך הקמפיין שסופוס העניקה לו את השם "Crimson Palace", התוקפים אספו מידע על משתמשים ספציפיים, וכן מידע פוליטי, כלכלי וצבאי רגיש, תוך שימוש במגוון רחב של תוכנות זדוניות וכלים. בולטת במיוחד העובדה שבקמפיין נעשה שימוש בתוכנות זדוניות שלא נראו בעבר ובכלי שסופוס כינתה PocoProxy.
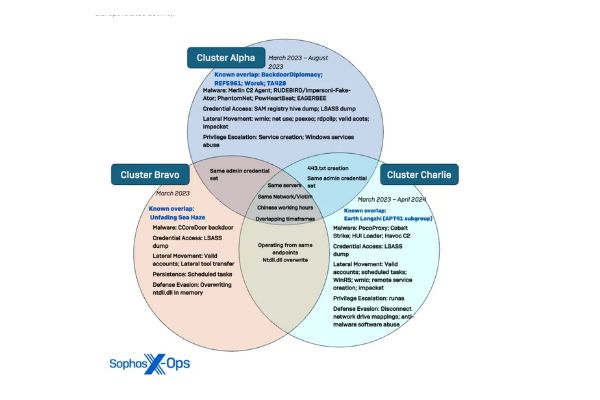
"נראה שהאשכולות השונים פעלו תוך תמיכה באינטרסים של סין ובאמצעות איסוף מודיעין צבאי וכלכלי הקשור לאסטרטגיות של סין בים סין הדרומי. בקמפיין הספציפי הזה, אנו מאמינים ששלושת האשכולות הללו מייצגים קבוצות נפרדות של מתקפות שפועלות במקביל נגד אותה מטרה, תחת ההנחיה הגורפת של רשות מרכזית במדינה. בתוך אחד משלושת האשכולות שזיהינו – Cluster Alpha – ראינו תוכנות זדוניות ו-TTPs חופפים לארבע קבוצות איומים סיניות מוכרות. זה ידוע שתוקפים סיניים חולקים תשתית וכלים, והקמפיין האחרון הזה הוא תזכורת עד כמה קבוצות אלה חולקות את הכלים והטכניקות שלהן, אמר פול ג'רמילו. מנהל ציד איומים ומודיעין איומים בסופוס.
"כשברקע גוברת המודעות של ממשלות במערב לאיומי סייבר מסין, החפיפה בין הקבוצות שחשפה סופוס היא תזכורת חשובה לכך שהתמקדות רבה מדי בכל ייחוס סיני בודד עלולה להוות סיכון לכל ארגון שמתעלם מהאופן שבו קבוצות אלו מתאמתות את פעילותן. הסתכלות על התמונה הרחבה מאפשרת לארגונים להיות חכמים יותר לגבי ההגנות שלהם", אמר ג'רמילו.
ל-Sophos X-Ops נודע לראשונה על הפעילות הזדונית בדצמבר 2022, כאשר הם מצאו כלי לחילוץ נתונים שיוחס בעבר לקבוצת האיומים הסינית Mustang Panda. משם, צוות הרחיב הצוות את המצוד. במאי 2023, חשף ציד האיומים של Sophos X-Ops קובץ הפעלה פגיע של VMWare ולאחר ניתוח שלו זיהה שלושה אשכולות שונים של פעילות ברשת היעד: Cluster Bravo, Cluster Charlie ו-Cluster Alpha.
Cluster Alpha היה פעיל מתחילת מרץ עד אוגוסט 2023 לפחות ופרס מגוון תוכנות זדוניות שהתמקדו בהשבתת הגנות AV, ניצול הרשאות וביצוע סיור חילוץ נתונים ברשת היעד. אשכול זה כלל גרסה משודרגת של התוכנה הזדונית EAGERBEE שקשורה לקבוצת האיומים הסינית REF5961. Cluster Alpha השתמש גם ב-TTPs ותוכנות זדוניות שחופפות לקבוצות האיומים הסיניות BackdoorDiplomacy, APT15, Worok ו-TA428.
Cluster Bravo היה פעיל ברשת היעד במשך שלושה שבועות במרץ 2023 והתמקד במעבר רוחבי ברשת הקורבן כדי להטעין דלת אחורית בשם CCoreDoor. דלת אחורית זו מקימה נתיבי תקשורת חיצוניים עבור התוקפים, מבצעת איתורים ומחלצת הרשאות.
Cluster Charlie היה פעיל ממרץ 2023 עד אפריל 2024 לפחות, עם התמקדות בריגול והסתננות. זה כלל את הפריסה של PocoProxy: כלי שמתחזה לקובץ הפעלה של מיקרוסופט ויוצר תקשורת עם תשתית הפיקוד והבקרה של התוקפים. Cluster Charlie פעל כדי לחלץ נפח גדול של נתונים רגישים למטרות ריגול, כולל מסמכים צבאיים ופוליטיים ואישורים/tokens לגישה נוספת בתוך הרשת. Cluster Charlie חולק TTPs עם קבוצת האיומים הסינית Earth Longzhi, תת-קבוצה מוכרת של APT41. שלא כמו Cluster Alpha ו-Cluster Bravo, Cluster Charlie נשאר פעיל.
"מה שראינו עם הקמפיין הזה הוא התפתחות אגרסיבית של פעולות ריגול סייבר בים סין הדרומי. יש לנו מספר קבוצות איומים, ככל הנראה עם משאבים בלתי מוגבלים, המכוונות לאותו ארגון ממשלתי ברמה גבוהה במשך שבועות או חודשים בכל פעם, והן משתמשות בתוכנה זדונית מתקדמת בהתאמה אישית המשולבת בכלים זמינים לציבור. הם היו, ועדיין, מסוגלים לנוע ברחבי הארגון כרצונם, ולהפעיל את הכלים שלהם על בסיס קבוע. לפחות אחד מהאשכולות עדיין פעיל מאוד ומנסה לבצע מעקבים נוספים", אמר ג'רמילו.
"בהתחשב בתדירות שבה קבוצות האיומים הסיניות הללו חופפות וחולקות כלים, יתכן שה-TTP והתוכנות הזדוניות החדשות שצפינו בקמפיין זה יופיעו מחדש בפעולות סיניות אחרות ברחבי העולם. אנו נעדכן את קהילת המודיעין בכל מה שנמצא בהמשך החקירות שלנו בשלושת האשכולות ", אמר.
